Zwykłą przyczyną spamu w postaci nieudanych zamówień w WooCommerce jest zautomatyzowane testowanie kart, a nie jeden trudny klient. Boty przepuszczają skradzione numery kart przez Twój formularz płatności za małe kwoty, aby sprawdzić, które nadal działają, a każda próba staje się nieudanym zamówieniem.
Kiedyś obserwowałem, jak ekran zamówień klienta zapełniał się 70 nieudanymi płatnościami w ciągu godziny, każda za 0,87 USD. Nic nie było zepsute. Ktoś testował skradzione karty na jego formularzu płatności, a jego bramka płatnicza mogła mu za to cicho naliczać opłaty.
To rozróżnienie ma znaczenie, ponieważ rozwiązanie dla bota nie jest rozwiązaniem dla człowieka. Ten przewodnik omawia, jak rozpoznać, które z nich masz, ile faktycznie kosztuje Cię ta kumulacja i co zatrzymuje każde z nich.
Krótka odpowiedź
Sprawdź, czy nieudane zamówienia mają wspólną nazwę lub adres e-mail. Jeśli nie, a pojawiają się w seriach małych kwot z wielu różnych kart, jesteś wykorzystywany jako poligon doświadczalny do testowania kart. Rozwiązaniem jest CAPTCHA i ograniczenie liczby prób w formularzu płatności, a nie lista blokad.
Jeśli ta sama nazwa lub adres e-mail pojawia się przez wiele dni lub tygodni, to jest to osoba, a lista blokad zakończy to w około minutę.
Oba problemy dają ten sam objaw. Tylko jeden z nich ma kogoś do nazwania.
Czym właściwie jest nieudane zamówienie
Nieudane zamówienie to takie, które dotarło do Twojego sklepu, utworzyło rekord zamówienia, a następnie nie zakończyło płatności. WooCommerce przechowuje rekord, abyś mógł zobaczyć, co się stało, co jest przydatne, gdy karta prawdziwego klienta zostanie odrzucona, i mniej przydatne, gdy skrypt wykonuje tysiące prób.
Boty generują je, ponieważ Twój procesor płatności jest darmowym sprawdzaczem ważności. Skradziona liczba kart jest warta bardzo mało, dopóki ktoś nie potwierdzi, że nadal działa, a mały zakup w prawdziwym sklepie jest najtańszym sposobem na potwierdzenie tego. Kwota celowo pozostaje niska, ponieważ opłata w wysokości 0,87 USD jest mniej prawdopodobna do wywołania przeglądu niż 400 USD.
Dlatego wolumen ma tendencję do pojawiania się jako nagły przypływ, a nie powolny strumień. Skrypt nie oszczędza się.
Dwie przyczyny i jak je odróżnić
Spójrz na dane rozliczeniowe w nieudanych zamówieniach. To jedno sprawdzenie rozstrzyga sprawę.
Testowanie kart wygląda tak: wiele prób w krótkim czasie, różne numery kart, małe i podobne kwoty, nazwy i adresy e-mail, które się nie powtarzają lub wyglądają na wygenerowane maszynowo, i często brak pasującego konta klienta.
Zidentyfikowany sprawca wygląda tak: ta sama nazwa lub adres e-mail powtarzający się przez dłuższy okres, normalnie wyglądające wartości zamówień i zazwyczaj historia, którą rozpoznajesz: ktoś, kto zamawiał wcześniej, lub z kim miałeś spór.
Co zaobserwowaliśmy: właściciele sklepów zazwyczaj zakładają najgorszy scenariusz, czyli atak, i sięgają po najcięższe dostępne narzędzie. Często jest to odwrotny problem w przebraniu: kilka niepowodzeń rozłożonych na trzy tygodnie, za każdym razem ten sam adres e-mail, czyli jedna osoba zamiast skryptu. Przeczytanie danych rozliczeniowych przed wyborem narzędzia pozwala uniknąć zakupu niewłaściwego.
| Czynnik | Testowanie kart (automatyczne) | Zidentyfikowany powtarzający się sprawca |
|---|---|---|
| Podpis | Wiele małych zamówień, różne karty, odstępy minutowe | Ta sama nazwa lub adres e-mail powtarzający się przez tygodnie |
| Czy jest nazwa do zablokowania? | Nie | Tak |
| Co to zatrzymuje | CAPTCHA, ograniczanie szybkości, reguły bramki | Wpis na liście blokad |
| Czy lista blokad pomaga? | Nie | Tak |
Ile faktycznie kosztuje fala nieudanych zamówień
Zamówienia nie powiodły się, więc wydaje się, że nic nie zostało utracone. Zazwyczaj utracono cztery rzeczy.
Koszty bramki przy odrzuconych próbach. W zależności od procesora i planu, próby autoryzacji i odrzucenia mogą wiązać się z kosztem, nawet gdy żadna płatność nie zostanie zakończona. W tych planach kilkaset prób może zamienić nieistotne zdarzenie w pozycję na Twoim wyciągu.
Uwaga procesora. Nagły wzrost liczby odrzuceń to dokładnie wzorzec, na który zwracają uwagę dostawcy płatności. Ryzykiem nie jest opłata, ale przegląd Twojego konta w momencie, gdy wolałbyś nie być interesujący.
Prawdziwe zamówienia ukryte. Kiedy Twój ekran zamówień w 90% zawiera śmieci, prawdziwe nieudane płatności od klienta, którego karta wygasła, zostają przeoczone. Tę jedną można było odzyskać za pomocą wiadomości e-mail, a teraz już nie.
Twój czas. Ktoś musi to wszystko przejrzeć i zdecydować, co jest prawdziwe.
Żadne z tego nie pojawia się jako zwrot ani obciążenie zwrotne, dlatego pozostaje niezmierzalne. To wciąż pieniądze.
Jeśli to testowanie kart: co faktycznie je zatrzymuje
Lista blokad nic tutaj nie pomoże i warto być szczerym w tej kwestii, zamiast sprzedawać coś, co nie zadziała. Nie ma nazwy do dodania, ponieważ szczegóły za każdym razem są inne.
Co działa, to uczynienie płatności kosztowną w celu jej utrudnienia:
- CAPTCHA przy płatności. Podnosi koszt automatycznych prób na tyle, że większość skryptów odpuszcza.
- Ograniczanie liczby prób. Ogranicz liczbę prób, które pojedyncza sesja lub adres mogą wykonać w określonym czasie. Jest to najskuteczniejsza kontrola przeciwko skryptom.
- Reguły po stronie bramki. Wielu operatorów płatności oferuje ustawienia ograniczające powtarzające się nieudane próby dla tego samego zamówienia lub z tego samego źródła. Sprawdź swoją i włącz je, zanim cokolwiek zainstalujesz.
Nasz przewodnik o tym, jak zatrzymać spamowe zamówienia w WooCommerce prawidłowo omawia te warstwy, a szerszy obraz ochrony WooCommerce przed oszustwami wyjaśnia, gdzie wykrywanie automatyczne pasuje do kontroli ręcznych. Jeśli Twoje nieudane zamówienia to skrypt, zacznij od tego i nie kupuj listy blokad.
Gdzie pomaga lista blokad
Jeśli te same dane pojawiają się wielokrotnie, masz do czynienia z osobą, a do tego służy lista blokad.
Checkout Guard, nasz wtyczka listy blokad WooCommerce, dopasowuje adres e-mail do faktury lub pełne imię i nazwisko. Dopasowanie jest dokładne i niewrażliwe na wielkość liter, więc nikt, kto nie znajduje się na Twojej liście, nie jest dotknięty. Dodaj adres e-mail z jednego z nieudanych zamówień, a następna próba tej osoby zostanie zatrzymana.
Część, która ma znaczenie dla kosztów, to miejsce, w którym następuje blokada. Checkout Guard odrzuca zamówienie podczas walidacji płatności, zanim próba płatności zostanie podjęta, więc bramka nigdy go nie widzi. Nie płacisz bramce za odrzucenie kogoś, kogo już zdecydowałeś się odmówić, a ekran zamówień pozostaje czysty.
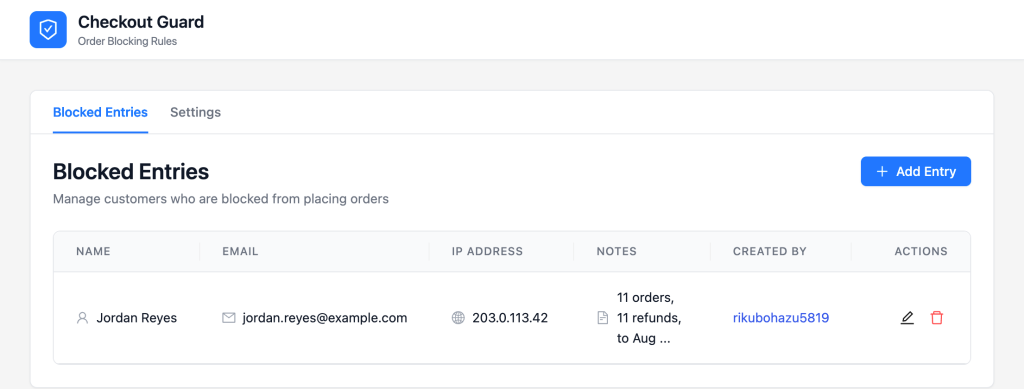
Aby jasno określić granicę: jest to wycinek problemu nieudanych zamówień, a nie całość. Jeśli masz zarówno skrypt, jak i osobę, potrzebujesz ograniczenia liczby prób dla jednego i listy dla drugiego. Nasz przewodnik o zapobieganiu fałszywym zamówieniom i wyjaśnienie co robi wtyczka listy blokad WooCommerce omawiają, jak te dwa elementy pasują do siebie.
Często zadawane pytania
Dlaczego nagle mam dziesiątki nieudanych zamówień?
Prawie zawsze dlatego, że skrypt znalazł Twój punkt płatności i testuje na nim skradzione numery kart. Wskaźnikiem jest wiele prób w krótkim czasie z małymi, podobnymi kwotami i brakiem powtarzających się danych klienta. To nie jest oznaka, że Twój sklep jest zepsuty.
Czy nieudane zamówienia faktycznie kosztują mnie pieniądze?
Mogą. W zależności od operatora płatności, odrzucone próby autoryzacji mogą wiązać się z kosztami, a wzrost liczby odrzuceń może przyciągnąć uwagę do Twojego konta handlowego. Mniej oczywistym kosztem jest prawdziwa nieudana płatność, którą przegapisz, ponieważ jest ona zagubiona w szumie.
Czy lista blokad zatrzyma testowanie kart?
Nie, a każde narzędzie twierdzące inaczej przesadza. Lista blokad dopasowuje dane dodane ręcznie, a testowanie kart dostarcza za każdym razem inne dane. Ograniczenie liczby prób i CAPTCHA to mechanizmy kontrolne dla tego.
Czym jest testowanie kart?
Ktoś z paczką skradzionych numerów kart używający punktu płatności prawdziwego sklepu do znalezienia tych, które są jeszcze aktywne. Małe kwoty sprawiają, że próby mieszczą się poniżej progu, który przyciągnąłby uwagę, a Twój sklep jest używany jako usługa weryfikacyjna.
Czy powinienem usunąć nieudane zamówienia?
Zachowaj je, dopóki nie przeczytasz wzorca, ponieważ dane rozliczeniowe są dowodem, który mówi ci, jaki masz problem. Po tym ich usunięcie jest kwestią oceny. Niektórzy właściciele zachowują miesiąc dla referencji.
Czy Checkout Guard pomaga w przypadku nieudanych zamówień?
W przypadku wycinka z nazwanym sprawcą, tak: zatrzymuje tę osobę przed próbą płatności, więc bramka nigdy nie przetwarza obciążenia. W przypadku automatycznego testowania kart nie pomaga, ponieważ nie ma spójnej nazwy ani adresu e-mail do zablokowania.
Przeanalizuj wzorzec, zanim kupisz narzędzie
Powodem, dla którego spam dotyczący nieudanych zamówień jest źle rozwiązywany, jest to, że obie przyczyny wyglądają identycznie na ekranie zamówień, a bardziej alarmujące wyjaśnienie jest tym, na które ludzie reagują. Dziesięć minut czytania szczegółów rozliczeniowych mówi ci, jakiego narzędzia faktycznie potrzebujesz.
Oto, co należy zrobić dalej:
- Dwie przyczyny i jak je odróżnić: sprawdź, czy imię lub adres e-mail się powtarza
- Ile faktycznie kosztuje fala nieudanych zamówień: oblicz, ile kosztuje cię ta sterta
- Jeśli to testowanie kart: co faktycznie je zatrzymuje: najpierw dodaj CAPTCHA i ograniczanie liczby żądań
- Gdzie pomaga lista blokad: zablokuj osobę, jeśli istnieje
Jeśli nieudane zamówienia można przypisać komuś, kogo możesz nazwać, Checkout Guard zatrzymuje ich przed próbą płatności.