La cause habituelle du spam de commandes échouées de WooCommerce est le test de carte automatisé, pas un seul client difficile. Les robots font passer des numéros de carte volés par votre page de paiement en petites quantités pour voir lesquels fonctionnent encore, et chaque tentative devient une commande échouée.
J'ai vu une fois l'écran de commandes d'un client se remplir de 70 paiements échoués en moins d'une heure, chacun pour 0,87 $. Rien n'était cassé. Quelqu'un testait des cartes volées contre sa page de paiement, et sa passerelle lui facturait peut-être discrètement ce privilège.
Cette distinction est importante, car la solution pour un robot n'est pas la solution pour une personne. Ce guide explique comment savoir lequel vous avez, ce que l'accumulation vous coûte réellement et ce qui arrête chacun.
La réponse courte
Vérifiez si les commandes échouées partagent un nom ou un e-mail. Si ce n'est pas le cas, et qu'elles arrivent par rafales de petits montants sur de nombreuses cartes différentes, vous êtes utilisé comme terrain de test de cartes. La solution est un CAPTCHA et une limitation du débit à la page de paiement, pas une liste noire.
Si le même nom ou e-mail apparaît sur plusieurs jours ou semaines, il s'agit d'une personne, et une liste noire y met fin en une minute environ.
Les deux problèmes produisent le même symptôme. Un seul d'entre eux a une personne à nommer.
Ce qu'est réellement une commande échouée
Une commande échouée est un paiement qui a atteint votre boutique, a créé un enregistrement de commande, puis n'a pas finalisé le paiement. WooCommerce conserve l'enregistrement afin que vous puissiez voir ce qui s'est passé, ce qui est utile lorsqu'une carte d'un vrai client est refusée et moins utile lorsqu'un script effectue un millier de tentatives.
Les bots en génèrent car votre paiement est un vérificateur de validité gratuit. Un numéro de carte volé ne vaut pas grand-chose tant que personne ne confirme qu'il fonctionne toujours, et un petit achat dans un vrai magasin est le moyen le moins cher de le confirmer. Le montant reste bas à dessein, car une charge de 0,87 $ est moins susceptible de déclencher un examen qu'une charge de 400 $.
C'est pourquoi le volume a tendance à arriver sous forme de rafale plutôt que de filet. Un script ne se ménage pas.
Les deux causes, et comment les distinguer
Examinez les détails de facturation des commandes échouées. Cette seule vérification règle la question.
Test de carte ressemble à : de nombreuses tentatives dans une courte période, des numéros de carte différents, des montants petits et similaires, des noms et des e-mails qui ne se répètent pas ou semblent générés par machine, et souvent aucun compte client correspondant.
Un délinquant nommé ressemble à : le même nom ou e-mail récurrent sur une période plus longue, des valeurs de commande d'apparence normale, et généralement un historique que vous reconnaissez : quelqu'un qui a déjà commandé, ou avec qui vous avez eu un différend.
Ce que nous avons vu : les propriétaires de magasins ont tendance à supposer la pire version, qui est une attaque, et à utiliser l'outil le plus puissant disponible. Presque aussi souvent, c'est le problème inverse déguisé : une poignée d'échecs répartis sur trois semaines, le même e-mail à chaque fois, ce qui correspond à une personne plutôt qu'à un script. Lire les détails de facturation avant de choisir un outil permet d'éviter d'acheter le mauvais.
| Facteur | Test de carte (automatisé) | Récidiviste nommé |
|---|---|---|
| Signature | Beaucoup de petites commandes, cartes mélangées, à quelques minutes d'intervalle | Même nom ou e-mail récurrent sur plusieurs semaines |
| Y a-t-il un nom à bloquer ? | Non | Oui |
| Qu'est-ce qui l'arrête | CAPTCHA, limitation de débit, règles de passerelle | Une entrée dans la liste noire |
| Une liste noire aide-t-elle ? | Non | Oui |
Ce que coûte réellement une vague de commandes échouées
Les commandes ont échoué, donc on a l'impression que rien n'a été perdu. Quatre choses l'ont généralement été.
Coûts de passerelle sur les tentatives refusées. Selon votre processeur et votre forfait, les tentatives d'autorisation et les refus peuvent entraîner des frais même lorsqu'aucun paiement n'est finalisé. Sur ces forfaits, quelques centaines de tentatives peuvent transformer un non-événement en une ligne sur votre relevé.
Attention du processeur. Une augmentation soudaine des refus est exactement le schéma que les fournisseurs de paiement surveillent. Le risque n'est pas la commission, c'est un examen de votre compte à un moment où vous préféreriez ne pas être intéressant.
Vraies commandes noyées. Lorsque votre écran de commandes est à 90 % du contenu indésirable, le véritable paiement échoué d'un client dont la carte a expiré est manqué. Celui-ci était récupérable avec un e-mail, et maintenant il ne l'est plus.
Votre temps. Quelqu'un doit examiner tout cela et décider ce qui est réel.
Aucun de ces éléments n'apparaît comme un remboursement ou une rétrofacturation, c'est pourquoi il n'est pas mesuré. C'est toujours de l'argent.
S'il s'agit d'un test de carte : ce qui l'arrête réellement
Une liste de blocage ne peut pas aider ici, et il est utile d'être direct à ce sujet plutôt que de vous vendre quelque chose qui ne fonctionnera pas. Il n'y a pas de nom à ajouter, car les détails sont différents à chaque fois.
Ce qui fonctionne, c'est de rendre le paiement coûteux à marteler :
- Un CAPTCHA sur la page de paiement. Augmente le coût des tentatives automatisées au point que la plupart des scripts abandonnent.
- Limitation du débit. Limitez le nombre de tentatives qu'une session ou une adresse unique peut effectuer dans une fenêtre donnée. C'est le contrôle le plus efficace contre un script.
- Règles côté passerelle. De nombreux processeurs offrent des paramètres pour limiter les tentatives échouées répétées contre la même commande ou provenant de la même source. Vérifiez le vôtre et activez-le avant d'installer quoi que ce soit.
Notre guide sur la façon de arrêter les commandes de spam dans WooCommerce couvre ces couches correctement, et la vue d'ensemble sur la lutte contre la fraude dans WooCommerce explique où la détection automatisée s'intègre par rapport aux contrôles manuels. Si vos commandes échouées sont le fait d'un script, commencez par là et n'achetez pas de liste de blocage.
Où une liste noire aide
Si les mêmes détails continuent d'apparaître, vous avez une personne, et c'est le cas pour lequel une liste de blocage est conçue.
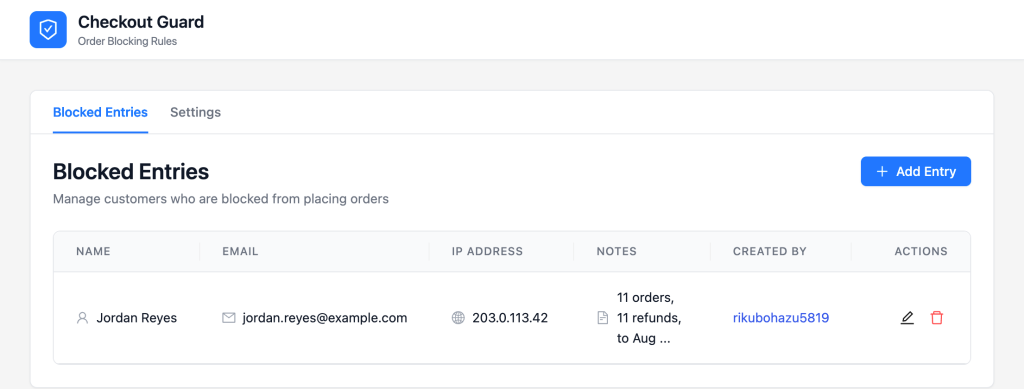
Checkout Guard, notre plugin de liste de blocage WooCommerce, correspond à un e-mail de facturation ou à un nom complet. La correspondance est exacte et insensible à la casse, donc personne qui n'est pas sur votre liste n'est affecté. Ajoutez l'e-mail d'une des commandes échouées, et la prochaine tentative de cette personne s'arrête.
La partie qui compte pour le coût est l'endroit où le blocage se produit. Checkout Guard refuse la commande lors de la validation du paiement, avant que le paiement ne soit tenté, de sorte que la passerelle ne le voit jamais. Vous ne payez pas une passerelle pour refuser quelqu'un que vous avez déjà décidé de refuser, et votre écran de commandes reste propre.
Pour être clair sur la limite : ceci est une partie du problème des commandes échouées, pas la totalité. Si vous avez à la fois un script et une personne, vous avez besoin d'une limitation du débit pour l'un et d'une liste pour l'autre. Notre guide sur la prévention des fausses commandes et l'explication sur ce que fait un plugin de liste de blocage WooCommerce expliquent comment les deux s'articulent.
Questions fréquemment posées
Pourquoi ai-je soudainement des dizaines de commandes échouées ?
Presque toujours parce qu'un script a trouvé votre page de paiement et teste des numéros de carte volés contre elle. L'indice est de nombreuses tentatives dans une courte période avec des montants faibles et similaires et aucun détail client répété. Ce n'est pas un signe que votre boutique est défectueuse.
Les commandes échouées me coûtent-elles réellement de l'argent ?
Ils peuvent. Selon votre processeur, les tentatives d'autorisation refusées peuvent entraîner un coût, et une augmentation des refus peut attirer un examen de votre compte marchand. Le coût le moins évident est le véritable paiement échoué que vous manquez parce qu'il est noyé dans le bruit.
Une liste noire arrêtera-t-elle les tests de cartes ?
Non, et tout outil prétendant le contraire exagère. Une liste noire correspond à des détails que vous avez ajoutés manuellement, et les tests de cartes fournissent des détails différents à chaque fois. La limitation du débit et un CAPTCHA sont les contrôles pour cela.
Qu'est-ce que le test de carte ?
Quelqu'un avec un lot de numéros de carte volés utilisant la page de paiement d'une vraie boutique pour savoir lesquels sont encore actifs. Les petits montants maintiennent les tentatives en dessous du seuil qui attirerait l'attention, et votre boutique est utilisée comme service de vérification.
Dois-je supprimer les commandes échouées ?
Conservez-les jusqu'à ce que vous ayez lu le modèle, car les détails de facturation sont la preuve qui vous indique quel problème vous avez. Après cela, les effacer est une question de jugement. Certains propriétaires en conservent un mois pour référence.
Checkout Guard aide-t-il avec les commandes échouées ?
Pour la tranche de délinquants nommés, oui : cela arrête cette personne avant que le paiement ne soit tenté, donc la passerelle ne traite jamais de débit. Pour les tests de cartes automatisés, cela n'aide pas, car il n'y a pas de nom ou d'e-mail cohérent à bloquer.
Lisez le schéma avant d'acheter un outil
La raison pour laquelle le spam de commandes échouées est mal résolu est que les deux causes semblent identiques sur l'écran des commandes, et l'explication la plus alarmante est celle sur laquelle les gens agissent. Dix minutes de lecture des détails de facturation vous indiquent l'outil dont vous avez réellement besoin.
Voici ce qu'il faut faire ensuite :
- Les deux causes et comment les distinguer : vérifiez si un nom ou un e-mail se répète
- Combien coûte réellement une vague de commandes échouées : déterminez combien vous coûte l'accumulation
- S'il s'agit de tests de cartes : ce qui les arrête réellement : ajoutez d'abord un CAPTCHA et une limitation de débit
- Où une liste de blocage est utile : bloquez la personne, s'il y en a une
Si les commandes échouées remontent à quelqu'un que vous pouvez nommer, Checkout Guard les arrête avant que le paiement ne soit tenté.